Índice:
Arquivos espalhados em computadores e discos externos dificultam o trabalho diário e aumentam o risco de perda.
Quando cada equipe guarda documentos em locais diferentes, o acesso atrasa e a informação perde rastreabilidade.
A empresa precisa organizar permissões, cópias, retenção e recuperação dentro de uma estrutura previsível.
Nesse cenário, o armazenamento em rede assume papel central na continuidade da operação empresarial.
Armazenamento integrado à rotina empresarial
O armazenamento de dados sustenta o trabalho diário ao centralizar arquivos, organizar acessos, preservar versões e manter informações disponíveis para usuários, sistemas e processos internos, com uma estrutura alinhada ao crescimento do volume, às exigências de segurança e à necessidade de recuperação após falhas operacionais.
A empresa deixa de depender de pastas locais e equipamentos isolados.
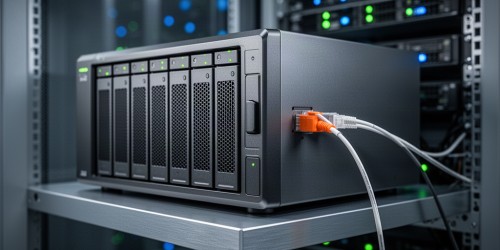
Um servidor NAS atua como parte da infraestrutura de TI e concentra documentos, projetos, contratos, imagens, bancos de dados e arquivos compartilhados. A equipe acessa os dados por meio da rede, com regras definidas para cada área.
Essa centralização também melhora a percepção sobre o crescimento do volume. A equipe técnica identifica áreas com maior consumo, revisa arquivos antigos e planeja expansão antes de uma interrupção causada pela falta de espaço.
Armazenar dados não significa apenas reservar capacidade em disco. A empresa precisa definir localização, responsáveis, permissões, retenção, proteção e método de recuperação para cada conjunto de informações.
Os riscos da desorganização operacional
Computadores individuais, HDs externos e pastas compartilhadas sem padrão criam dependências difíceis de administrar. Um colaborador pode guardar a versão mais recente em seu computador, enquanto outro utiliza um documento antigo em uma pasta diferente.
Esse cenário gera retrabalho e conflitos entre equipes.
A perda de um equipamento também interrompe o acesso aos arquivos armazenados localmente. O problema se agrava quando a empresa não executa backup automático ou mantém cópias sem verificação periódica.
Pastas sem controle de acesso aumentam o risco de exposição indevida. Usuários visualizam documentos financeiros, informações pessoais ou contratos internos sem necessidade operacional.
O crescimento desordenado ainda dificulta a governança. A empresa não identifica facilmente quem acessou determinado arquivo, qual versão deve prevalecer ou quanto tempo precisa conservar cada informação.
Centralização melhora o controle dos arquivos
O servidor de arquivos organiza documentos por áreas, projetos, clientes ou processos. A estrutura ganha coerência e reduz a dependência de pastas criadas individualmente por cada usuário.
O acesso segue regras definidas pela função de cada equipe.
O administrador configura grupos, permissões de leitura, gravação e exclusão. Essa separação reduz acessos indevidos e facilita alterações quando um colaborador muda de função ou deixa a empresa.
O compartilhamento de arquivos também ganha previsibilidade em uma rede corporativa. Usuários trabalham sobre uma estrutura comum e consultam documentos sem copiar versões para vários computadores.
O SMB atende estações Windows e outros dispositivos compatíveis. Ambientes Linux e aplicações específicas podem utilizar NFS conforme os requisitos técnicos da infraestrutura.
O controle de acesso precisa acompanhar a organização das pastas. Uma hierarquia confusa continua produzindo erros mesmo depois da instalação de um storage NAS.
Proteção exige camadas complementares
A proteção de dados começa com uma política clara de backup. A empresa precisa identificar informações críticas, definir frequência, estabelecer retenção e testar a recuperação antes de enfrentar uma emergência.
Backup sem teste cria uma falsa sensação de segurança.
O backup local acelera a restauração de arquivos excluídos ou corrompidos. Uma cópia externa acrescenta proteção diante de falhas físicas, roubo, incêndio ou incidentes que atingem o ambiente principal.
Snapshots ajudam a retornar rapidamente a estados anteriores de um volume. Eles atendem situações como exclusão acidental, alteração indevida e alguns impactos iniciais de ransomware.
Snapshot não substitui uma política completa de backup. A empresa precisa manter cópias independentes e uma retenção compatível com seus processos.
O RAID mantém o volume ativo diante da falha prevista em sua configuração. RAID não substitui backup, porque erros humanos, ransomware e exclusões também atingem dados replicados dentro do mesmo conjunto.
Desempenho acompanha o perfil de uso
O armazenamento em rede precisa responder ao comportamento real da operação. Uma equipe com documentos administrativos apresenta necessidades diferentes de um departamento que movimenta projetos gráficos, vídeos ou bases utilizadas por sistemas corporativos.
Mais usuários alteram o padrão de acesso.
O administrador avalia a velocidade da rede, a quantidade de acessos simultâneos, o tamanho dos arquivos e a concorrência entre leitura e gravação. Essa análise evita dimensionamentos baseados apenas na capacidade dos discos.
Em SMB sobre rede cabeada, a experiência depende da infraestrutura completa. Switches, cabeamento, placas de rede, configuração do NAS e estações influenciam o acesso aos arquivos.
Ambientes virtualizados exigem análise específica. Um storage NAS utilizado por máquinas virtuais precisa atender o hipervisor por iSCSI ou NFS e sustentar a concorrência das operações de leitura e gravação.
O crescimento também exige planejamento. A equipe deve acompanhar capacidade, desempenho, falhas de disco e necessidade de expansão sem esperar uma interrupção crítica.
Governança acompanha o crescimento dos dados
A governança transforma arquivos dispersos em informação administrável. A empresa define responsáveis, classifica documentos, controla retenção e registra decisões relacionadas ao armazenamento.
Sem critérios, o volume cresce mais rápido que a capacidade de gestão.
Uma política de retenção evita acúmulo indefinido de versões e documentos sem valor operacional. A regra precisa respeitar obrigações legais, contratos, auditorias e necessidades de recuperação.
A equipe também deve revisar permissões com frequência. Contas antigas, grupos amplos e acessos temporários esquecidos aumentam a superfície de risco da segurança da informação.
O servidor NAS centraliza parte desse controle, mas não substitui processos internos. A tecnologia organiza a execução e a empresa define responsabilidades, critérios e respostas para cada incidente.
Registros de acesso ajudam a investigar exclusões, alterações e consultas indevidas. Essa rastreabilidade melhora a resposta técnica e apoia auditorias internas.
Planejamento orienta a próxima etapa
A escolha de um servidor NAS deve partir dos processos da empresa. O responsável precisa mapear usuários, aplicações, volumes, permissões, crescimento, backup e requisitos de recuperação antes de avaliar modelos.
O equipamento precisa acompanhar a operação real.
Uma estrutura centralizada reduz improvisos e cria uma base mais previsível para compartilhamento de arquivos, backup corporativo e proteção contra falhas. O resultado depende da configuração, da manutenção e das políticas adotadas.
Empresas com arquivos espalhados já apresentam sinais para revisar a infraestrutura. Atrasos no acesso, versões conflitantes, falta de espaço e restaurações incertas indicam problemas além da simples capacidade de armazenamento.
O próximo passo consiste em avaliar o ambiente com critérios técnicos e prioridades claras. Especialistas do Grupo Data Storage ou a equipe do Servidor NAS podem ajudar a analisar esse cenário e orientar a estrutura mais adequada para cada operação.
Não perca mais tempo: fale AGORA com um especialista!
Tire suas dúvidas sobre armazenamento de dados em minutos e descubra como podemos ajudar você ainda hoje. Atendimento rápido e direto pelo WhatsApp.
QUERO FALAR NO WHATSAPP